Dari CAPTCHA ke Pencurian Kripto: Membedah Alur Serangan Lumma Stealer Menggunakan Framework Cyber…
Latar Belakang Lumma Stealer:
Dari CAPTCHA ke Pencurian Kripto: Membedah Alur Serangan Lumma Stealer Menggunakan Framework Cyber Kill Chain
Latar Belakang Lumma Stealer:
Jebakan di Balik Tombol “I’m Not a Robot”
Kita semua benci CAPTCHA, tapi kita sangat mempercayainya. Selama bertahun-tahun, internet telah mendidik kita bahwa logo Cloudflare atau kotak centang “I’m not a robot” adalah tanda bahwa sebuah situs aman. Kita mengkliknya secara otomatis, hampir tanpa berpikir — sebuah memori otot yang terbentuk demi kecepatan akses.
Namun, bayangkan jika kepercayaan ini justru menjadi senjata makan tuan.
Inilah yang terjadi dalam kampanye ClickFix. Para penjahat siber tidak lagi membuang waktu mencari celah keamanan sistem (zero-day) yang rumit. Mereka lebih memilih membobol “celah keamanan” yang ada pada diri kita: rasa percaya dan keinginan untuk cepat. Dengan memalsukan tampilan verifikasi yang sangat familiar, mereka menipu kita untuk melakukan sesuatu yang sangat berbahaya: menjadi “kurir” malware bagi perangkat kita sendiri.
Kenapa Kita Harus Membahas Lumma Stealer?
Di dunia cybercrime, Lumma Stealer adalah salah satu pemain paling ganas saat ini. Ia tidak hanya mencuri data, ia menguras habis “identitas digital” korbannya — mulai dari kredensial browser, cookie sesi, hingga yang paling fatal: aset dompet kripto.
Alasan utama kita membedah kasus ini adalah karena taktiknya yang brilian secara jahat. Mereka tidak memaksa masuk ke pintu rumah Anda; mereka menyamar sebagai petugas resmi dan membujuk Anda untuk memberikan kunci pintu tersebut secara sukarela melalui kombinasi tombol Win+R dan Ctrl+V. Melalui kacamata Cyber Kill Chain, kita akan melihat bagaimana manipulasi psikologis sederhana ini bisa menjadi bencana digital yang sangat terstruktur.
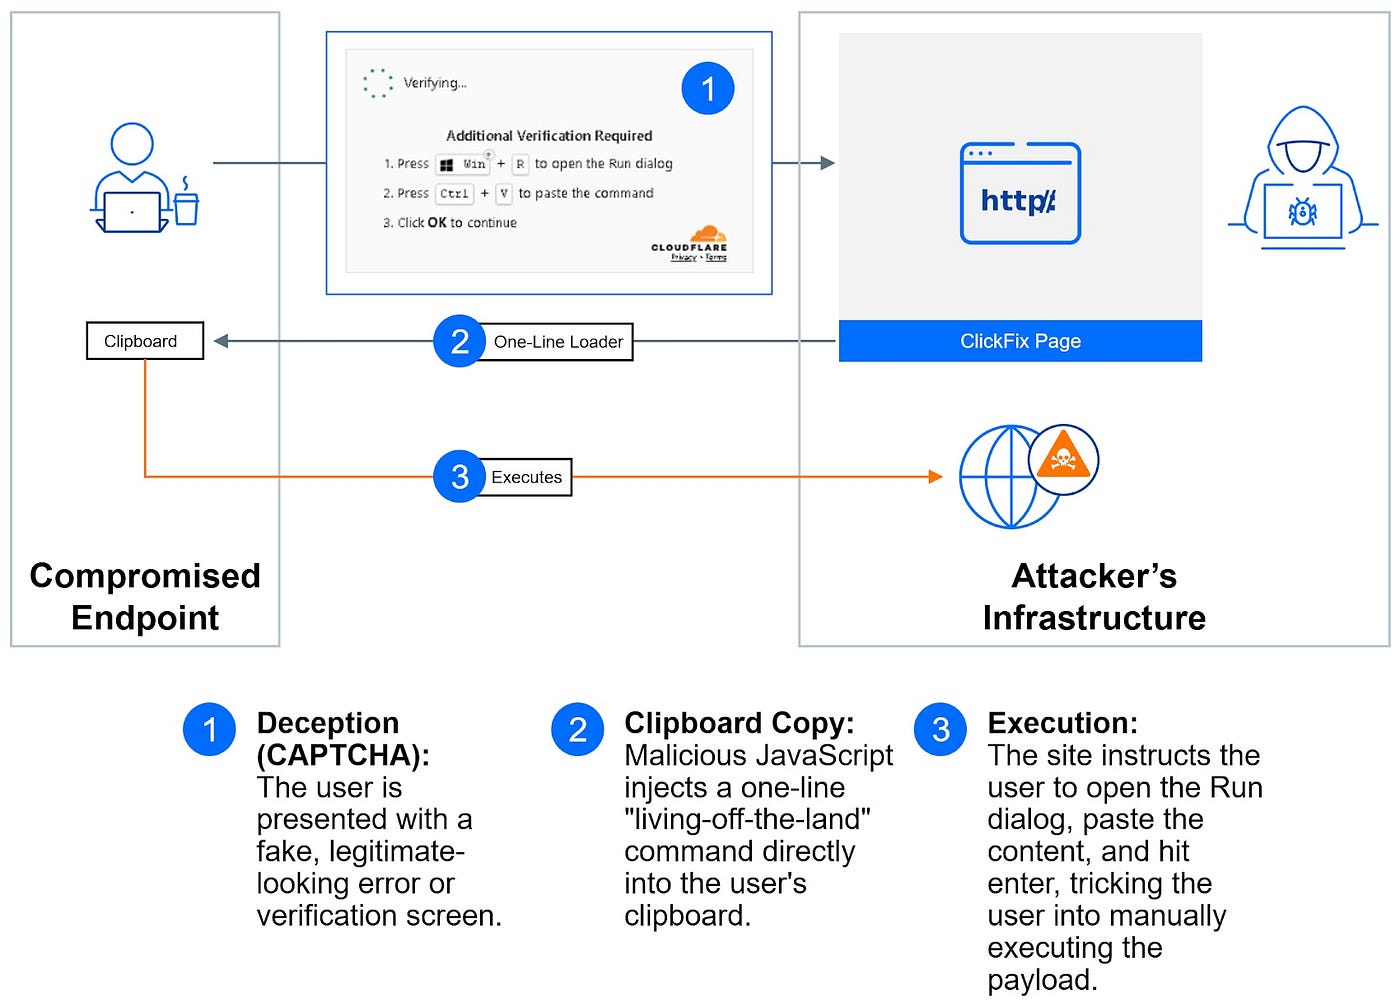
Sumber: ClickFix Attacks Expand Using Fake CAPTCHAs, Microsoft Scripts, and Trusted Web Services
Analisis Visual Lumma Stealer: Ketika Desain Menjadi Senjata
Mari kita bedah apa yang sebenarnya terjadi di layar pengguna. Ini bukan sekadar halaman phishing kuno dengan tata bahasa buruk; ini adalah karya seni penipuan visual yang sangat presisi.
- Presisi Visual: Kamuflase Sempurna
Coba perhatikan bagaimana mereka membangun antarmuka ini. Penyerang tidak mencoba menciptakan sesuatu yang baru; mereka menjiplak kenyamanan visual kita. Halaman palsu ini adalah replika pixel-perfect dari gerbang keamanan yang kita temui setiap hari: Google reCAPTCHA atau laman tantangan Cloudflare.

Fake CAPTCHA page examples, Sumber: How Lumma Stealer sneaks into organizations | Securelist
Detail kecilnya menakutkan:
- Identitas Visual: Penggunaan font sans-serif yang bersih, palet warna abu-abu dan putih yang minimalis, serta logo perisai atau kotak centang yang ikonik ditempatkan persis di tempat mata kita mengharapkannya.
- Konteks yang Masuk Akal: Halaman ini sering muncul di situs streaming atau unduhan game, tempat di mana verifikasi pengguna memang standar. Pengguna tidak curiga karena secara visual, halaman ini “terasosiasi” dengan infrastruktur web yang sah, bahkan di-hosting di CDN tepercaya untuk menambah kesan otentik.
Singkatnya, mata kita sudah “dilatih” untuk mempercayai desain ini, dan penyerang mengeksploitasi memori otot tersebut.
2. Psikologi ‘The Fix’: Ilusi Kendali Teknis
Di sinilah letak jebakannya yang paling licik. Ketika Anda mengklik tombol “I’m not a robot” dan berharap melihat tanda centang hijau, Anda malah diberi pesan “Error” atau instruksi verifikasi manual.
Perhatikan skenarionya:
- Pesan Kesalahan: Alih-alih sekadar gagal, antarmuka menampilkan instruksi yang seolah-olah adalah troubleshooter resmi. Pesan seperti “Verification steps” atau instruksi “Fix It” muncul, memanipulasi rasa frustrasi pengguna yang ingin segera mengakses konten.
- Instruksi Mematikan: Mereka menyuruh Anda melakukan “tarian jari” sederhana: Win+R (buka Run), Ctrl+V (Paste), lalu Enter.
- Mengapa Efektif? Karena skrip berbahaya tersebut sudah disalin secara otomatis ke clipboard Anda begitu Anda mengklik tombol verifikasi palsu. Pengguna merasa sedang melakukan trik teknis atau “kode cheat” untuk mem-bypass sistem yang macet, padahal sebenarnya mereka sedang menyuapkan perintah PowerShell ke dalam jantung sistem operasi mereka sendiri secara sukarela.
3. Insight Singkat: Weaponization of Trust
Kesimpulannya, desain yang “rapi” ini adalah kunci kesuksesan tahap Weaponization mereka. Penyerang menyadari bahwa kerentanan terbesar saat ini bukan pada firewall, melainkan pada persepsi pengguna. Dengan membungkus payload mematikan (Lumma/Amadey) dalam kemasan antarmuka keamanan yang kita percayai (Cloudflare/reCAPTCHA), mereka berhasil mengubah fitur pertahanan internet menjadi kurir infeksi.
Mereka tidak perlu meretas komputer Anda; mereka hanya perlu mendesain halaman yang cukup meyakinkan agar Anda mau meretas diri sendiri.
Teknis kampanye Lumma Stealer dengan kerangka Cyber Kill Chain
Ini adalah pembedahan teknis dari kampanye Lumma Stealer via ClickFix, dipetakan ke dalam kerangka Cyber Kill Chain. Mari kita lihat bagaimana operasi ini mengubah antarmuka pengguna menjadi senjata siber.
1. Reconnaissance (Pengintaian & Penargetan)
Penyerang tidak sekadar menebar jaring; mereka memancing di kolam spesifik di mana pengguna cenderung mencari “jalan pintas” atau solusi teknis cepat.
- Targeting Gamers & Pirates: Menggunakan teknik SEO Poisoning untuk memanipulasi hasil pencarian Google agar menampilkan situs bajakan palsu di peringkat atas. Kata kunci yang diincar meliputi crack gim populer seperti “Black Myth: Wukong” atau “Cities Skylines 2”.

Sumber: Behind the CAPTCHA: A Clever Gateway of Malware | McAfee Blog
- Targeting Developers: Serangan presisi melalui email phishing yang menyamar sebagai notifikasi GitHub. Email ini mendesak kontributor repositori untuk memverifikasi “kerentanan keamanan” palsu, yang kemudian mengarahkan mereka ke halaman pemindai palsu.
- Broad Casting: Kampanye ini juga menyebar lewat jaringan iklan (malvertising) di situs dewasa, anime, dan layanan berbagi fail, serta kanal Telegram palsu yang menawarkan konten ilegal.
2. Weaponization (Persenjataan)
Paket serangan ini dibangun secara modular, mirip pisau lipat Swiss Army, untuk memastikan redundansi dan akses jangka panjang.
- Primary Payload: Lumma Stealer (Malware-as-a-Service/MaaS) yang bertugas menyedot data.
- Secondary Payloads: Sering kali dibundel dengan Amadey Trojan. Amadey berfungsi sebagai “pembuka pintu” yang lebih kuat, mampu mengambil tangkapan layar, mengunduh malware tambahan (seperti Remcos RAT), dan membajak clipboard dompet kripto. Varian lain juga membawa XWorm, NetSupport RAT, atau AsyncRAT.
- Obfuscation: Kode berbahaya dibungkus berlapis-lapis menggunakan enkripsi AES dan Base64, kadang disembunyikan di dalam fail
.mp3atau.pngpalsu untuk menipu antivirus.

Gambar teknis yang menunjukkan bagaimana skrip berbahaya ditempelkan (appended) pada fail biner Windows yang bersih untuk menghindari deteksi. Sumber:Behind the CAPTCHA: A Clever Gateway of Malware | McAfee Blog
3. Delivery (Pengiriman)
Di sinilah letak “seni” dari ClickFix. Tidak ada fail .exe yang dikirimkan secara langsung yang bisa memicu alarm antivirus email.

Tampilan tombol “I’m not a robot” yang sangat mirip dengan aslinya (Google/Cloudflare), namun dengan instruksi aneh untuk menekan tombol keyboard. Sumber: Behind the CAPTCHA: A Clever Gateway of Malware | McAfee Blog
- The Mechanism: Penyerang menggunakan laman web dengan JavaScript berbahaya yang memanipulasi clipboard. Saat korban mengklik tombol umpan seperti “Verify you are human” atau “I’m not a robot”, skrip secara diam-diam menyalin perintah PowerShell berbahaya ke clipboard korban.
- Social Engineering: Korban diperdaya dengan instruksi visual “Fix It” atau verifikasi yang terlihat resmi (meniru Google/Cloudflare). Mereka diminta melakukan “tarian jari”: Win+R (buka Run dialog), Ctrl+V (Tempel), dan Enter.
4. Exploitation (Eksploitasi)
Korban secara tidak sadar menjadi operator serangan bagi diri mereka sendiri.
- Teknis PowerShell: Perintah yang ditempelkan biasanya berbentuk
powershell.exe -eC [Base64 String].

Instruksi manipulatif: Langkah-langkah manual yang mengubah korban menjadi peretas bagi dirinya sendiri. Sumber: How Lumma Stealer sneaks into organizations | Securelist
- Dekripsi On-the-Fly: Setelah didekode, perintah ini menginstruksikan Windows untuk menarik skrip teks dari server eksternal (sering kali menggunakan CDN sah seperti
b-cdn[.]netatauGitHub) dan mengeksekusinya langsung di memori (teknik Fileless). Contoh: Mengunduhwin15.txt, mendekode isinya, dan menjalankannya. - Advanced Evasion: Varian canggih menyalahgunakan biner bawaan Windows (LOLBins) seperti
mshta.exeatau skrip App-V (SyncAppvPublishingServer.vbs). Ini membuat eksekusi PowerShell terlihat seolah-olah dilakukan oleh komponen sistem tepercaya untuk menghindari deteksi EDR.
5. Installation (Instalasi & Persistensi)
Malware menanamkan dirinya agar tetap hidup meskipun komputer dimatikan.
- Hideout: Malware diekstrak ke dalam folder tersembunyi di direktori
%AppData%\Roaming\(misalnya dengan nama folder acak). - Persistence: Menambahkan kunci registri di
HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Runagar loader malware berjalan otomatis setiap booting. - BitLocker Abuse: Temuan unik dari Kaspersky menunjukkan Lumma memanipulasi utilitas sah
BitLockerToGo.exeuntuk melakukan operasi fail dan registri, sebuah teknik cerdik untuk menyembunyikan aktivitas jahat di balik proses sistem yang valid.

Rantai infeksi: Bagaimana satu perintah sederhana berkembang menjadi eksekusi malware penuh di dalam sistem. Sumber: Behind the CAPTCHA: A Clever Gateway of Malware | McAfee Blog
Diagram alur yang menunjukkan urutan eksekusi: dari PowerShell -> mshta.exe -> dllhost.exe -> Lumma Stealer.
6. Command & Control (C2)
Saluran komunikasi didirikan untuk menerima perintah dan mengirim data curian.
- Communication: Menggunakan permintaan HTTP POST terenkripsi ke server penyerang.
- Infrastructure: Menggunakan domain throwaway dengan TLD murah seperti
.shop(contoh:reinforcenh[.]shop,fragnantbui[.]shop).

Sumber: ClickFix Malware & Social Engineering Threat Grows | Proofpoint US
- Dead Drop Resolver: Beberapa varian menggunakan deskripsi acara Google Calendar publik untuk menyimpan konfigurasi C2. Ini memungkinkan penyerang mengubah server tujuan tanpa perlu menyentuh komputer korban lagi.
- Smart Contracts: Menggunakan teknik “EtherHiding” pada Binance Smart Chain (BSC) untuk menyembunyikan URL payload tahap selanjutnya, membuat pemblokiran infrastruktur menjadi sangat sulit.
7. Actions on Objectives (Tujuan Akhir)
Ini adalah tahap “pencairan aset”. Lumma Stealer bekerja sangat cepat dan agresif.
- Crypto Wallet Drainer:
Mencuri fail wallet.dat dan kunci pribadi.
Secara spesifik menargetkan data dari ekstensi peramban MetaMask, Binance, dan Ethereum,,.
Jika Amadey terinstal, ia melakukan Clipboard Hijacking (mengganti alamat dompet tujuan saat korban melakukan transaksi).
- Browser Forensics (Pencurian Identitas):
Cookies: Menyedot cookies sesi aktif untuk membajak akun tanpa perlu login ulang.
Passwords: Mengambil kredensial yang tersimpan di fitur “Save Password” peramban.
Autofill: Mengambil data kartu kredit yang tersimpan untuk pembayaran otomatis,.
- Deep Access:
Mencuri fail database dari pengelola kata sandi luring seperti KeePass.
Mengambil kredensial akses jarak jauh dari aplikasi AnyDesk, yang bisa digunakan untuk serangan lanjutan di masa depan,.
- Ad Fraud: Sebagai tambahan, malware kadang membuka halaman toko daring di latar belakang untuk meningkatkan view count, memberikan keuntungan finansial tambahan bagi penyerang.

Sumber: Malicious CAPTCHA delivers Lumma and Amadey Trojans | Securelist

Sumber: Malicious CAPTCHA delivers Lumma and Amadey Trojans | Securelist
Target utama: Momen ketika Lumma Stealer menyedot data dompet kripto dan ekstensi peramban.
Insight: Mengapa Ini Brilian namun Jahat?
Jika kita melihat melampaui teknisnya, kampanye ClickFix adalah sebuah mahakarya dalam eksploitasi celah logika. Kejeniusan serangan ini terletak pada strategi “Human-Assisted Execution”.
Biasanya, sistem pertahanan modern seperti Sandbox dan Antivirus bekerja dengan memindai fail yang masuk (seperti lampiran email atau unduhan). Namun, dalam kasus ClickFix, tidak ada fail yang dikirimkan di awal. Penyerang memanipulasi korban untuk menjadi “kurir” malware itu sendiri. Saat pengguna menekan Win+R dan menempelkan perintah, mereka secara efektif mem-bypass perimeter keamanan jaringan karena perintah tersebut dieksekusi dari dalam sistem oleh pengguna yang terotentikasi, bukan oleh skrip eksternal yang mencurigakan.
Lebih jauh lagi, serangan ini adalah definisi sempurna dari teknik “Living off the Land” (LotL). Penyerang tidak perlu membawa alat peretas canggih yang mudah dideteksi antivirus. Mereka menggunakan PowerShell — alat administrasi bawaan Windows yang sah dan ada di setiap PC — untuk melakukan pekerjaan kotor mereka. Proofpoint mencatat bahwa dengan cara ini, penyerang mengubah fitur sistem yang tepercaya menjadi senjata, membuat aktivitas berbahaya terlihat samar di mata alat pemantauan keamanan tradisional yang mungkin menganggap aktivitas PowerShell tersebut sebagai tugas administrasi rutin.
Mitigasi & Rekomendasi Pertahanan
Karena serangan ini menyerang “human error” lebih daripada “software bug”, penambalan perangkat lunak saja tidak cukup. Berikut adalah strategi pertahanan berlapis berdasarkan rekomendasi McAfee dan Proofpoint:
Untuk Individu (Digital Hygiene):
- Hentikan “Muscle Memory”: Jangan pernah melakukan kombinasi tombol Win+R (Run) diikuti Ctrl+V (Paste) berdasarkan instruksi dari situs web, tidak peduli seberapa meyakinkan pesan “Error” atau “Verifikasi” tersebut. Tidak ada penyedia layanan sah (Google, Cloudflare, Microsoft) yang akan meminta Anda menjalankan skrip manual untuk membuktikan Anda manusia.
- Verifikasi Clipboard: Biasakan untuk memeriksa apa yang Anda salin sebelum menempelnya. Jika Anda menyalin teks pendek tetapi saat ditempel muncul kode acak yang panjang (Base64), segera hapus dan tutup halaman tersebut.
Untuk Perusahaan (Technical Controls):
- Implementasi EDR (Endpoint Detection and Response): Antivirus tradisional mungkin melewatkan eksekusi skrip fileless. Solusi EDR sangat penting karena dapat mendeteksi perilaku mencurigakan, seperti
mshta.exeataupowershell.exeyang mencoba menghubungi domain eksternal yang tidak dikenal (seperti.shopatau IP asing). - Batasi Eksekusi Skrip: Konfigurasikan kebijakan grup (GPO) untuk membatasi eksekusi PowerShell hanya pada skrip yang ditandatangani secara digital (Signed Scripts) oleh entitas tepercaya.
- Pelatihan Kesadaran Spesifik: Perbarui materi pelatihan keamanan siber karyawan. Tunjukkan secara spesifik tampilan “Fake CAPTCHA” dan instruksi “Fix It” palsu, karena teknik ini dirancang untuk memanipulasi karyawan yang justru ingin bersikap membantu dan mandiri dalam menyelesaikan masalah teknis.
Kesimpulan
Lumma Stealer via ClickFix mengajarkan kita satu pelajaran pahit: Di era di mana kecerdasan buatan (AI) digunakan untuk menulis kode malware yang semakin canggih, kerentanan terbesar dalam keamanan siber tetaplah faktor manusia.
Kita telah membangun tembok api (firewall) senilai miliaran dolar, namun penyerang berhasil melumpuhkannya hanya dengan meminta kita — dengan sopan — untuk membukakan pintu dari dalam. Pertahanan terbaik saat ini bukanlah perangkat lunak yang lebih mahal, melainkan skeptisisme yang sehat dari setiap pengguna di balik layar.
Referensi
Untuk analisis teknis yang lebih mendalam, Anda dapat merujuk pada laporan dari para peneliti keamanan berikut:
- Kaspersky Securelist: Lumma Stealer: Analysis of Fake CAPTCHA Attacks — Analisis mendalam tentang skrip JavaScript dan alur infeksi.
- Proofpoint Threat Insight: Security Brief: ClickFix Technique Floods Threat Landscape — Membahas infrastruktur kampanye ClickFix secara global.
- McAfee Labs: Behind the CAPTCHA: A Clever Gateway of Malware — Insight mengenai sisi social engineering serangan.
- The Hacker News: ClickFix Attacks Expand Using Fake Google Meet and YouTube Pages — Update terbaru mengenai variasi tema serangan.
- Kaspersky Securelist: Malicious CAPTCHA delivers Lumma and Amadey Trojans | Securelist — Fake CAPTCHA delivers
메타데이터
- post_id
- 258619361615
- slug
- dari-captcha-ke-pencurian-kripto-membedah-alur-serangan-lumma-stealer-menggunakan-framework-cyber-258619361615
- url
- https://medium.com/@lunarx/dari-captcha-ke-pencurian-kripto-membedah-alur-serangan-lumma-stealer-menggunakan-framework-cyber-258619361615
- canonical_url
- https://medium.com/@lunarx/dari-captcha-ke-pencurian-kripto-membedah-alur-serangan-lumma-stealer-menggunakan-framework-cyber-258619361615
- author_url
- https://medium.com/@lunarx
- status
- ok
- fetched_at
- 2026-07-13 06:23:13





