Criptografía Cuántica
Introducción
Criptografía Cuántica
Introducción
En la actualidad, gran parte de la seguridad de Internet se basa en la criptografía, una herramienta que permite proteger la información que compartimos todos los días. Gracias a ella podemos enviar mensajes, hacer compras o realizar transferencias bancarias sin que nadie acceda a nuestros datos. Sin embargo, esta seguridad depende de que ciertos problemas matemáticos sean muy difíciles de resolver para las computadoras actuales.
El problema es que eso podría cambiar con la llegada de las computadoras cuánticas. Estas máquinas tienen una capacidad de cálculo muchísimo mayor que las computadoras comunes y podrían romper los sistemas de cifrado que usamos hoy, como RSA o ECC, en muy poco tiempo. Esto significa que información que hoy parece segura podría ser descifrada en el futuro, incluso datos que ya están siendo guardados con la idea de “cosechar ahora y descifrar después”.
Para enfrentar este riesgo existen dos posibles soluciones. Una es la Distribución cuántica de claves (QKD), que usa leyes de la física para proteger los datos, aunque por ahora es muy costosa y difícil de implementar. La otra es la criptografía post-cuántica (PQC), que busca crear nuevos algoritmos resistentes a los ataques cuánticos y que se pueden usar con la tecnología actual.
Este tema no pertenece a un futuro lejano: gobiernos, empresas y bancos ya están trabajando en la transición hacia un mundo “cuántico-seguro”. En esta tesina se analizará por qué esta transición es tan importante y cómo podría afectar el futuro de la seguridad digital.
El origen de la amenaza cuántica
1.1. De los bits a los qubits: una nueva forma de procesar información Durante muchos años, toda la seguridad de Internet se basó en la forma en que funcionan las computadoras “clásicas”. Estas usan bits, que solo pueden tener dos valores posibles: 0 o 1. Todo lo que hacen las computadoras: desde enviar un mensaje hasta encriptar una contraseña. Se construye combinando millones de estos bits.
El problema es que las computadoras clásicas trabajan de manera secuencial, es decir, prueban una opción a la vez. Esto hace que algunos cálculos sean tan difíciles que podrían tardar miles o millones de años en resolverse. Por ejemplo, para encontrar los números primos que multiplicados dan un número enorme (una tarea clave para romper el cifrado RSA), una computadora tradicional tendría que probar una cantidad enorme de combinaciones.
La computación cuántica cambia por completo esta lógica. En lugar de bits, usa qubits, que se basan en las leyes de la mecánica cuántica. Un qubit no es solo un 0 o un 1, sino que puede ser los dos al mismo tiempo, gracias a una propiedad llamada superposición. Además, los qubits pueden estar entrelazados, lo que significa que lo que le pasa a uno puede afectar al otro, aunque estén separados.
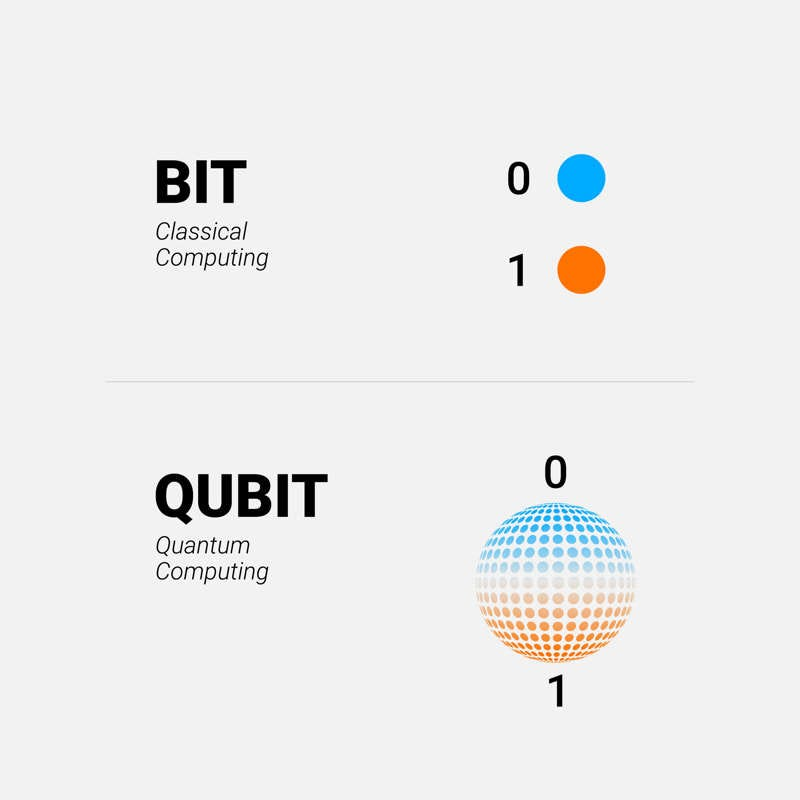
Diferencia entre bit y qubit
Esto permite que una computadora cuántica procese muchísimas posibilidades a la vez. Por ejemplo, mientras una computadora clásica con dos bits puede representar solo un estado (00, 01, 10 o 11) a la vez, una computadora cuántica con dos qubits puede tener los cuatro estados simultáneamente. Gracias a eso, puede resolver ciertos problemas de manera exponencialmente más rápida, lo que representa una revolución total en la forma en que entendemos el procesamiento de información.
1.2. El algoritmo de Shor En 1994, el matemático Peter Shor presentó un algoritmo que marcó un antes y un después en la historia de la criptografía. Hasta ese momento, los sistemas como RSA, Diffie-Hellman o ECC se consideraban prácticamente imposibles de romper, porque se basaban en problemas matemáticos que las computadoras clásicas no podían resolver en un tiempo razonable. Shor demostró que, con una computadora cuántica suficientemente potente, eso podía cambiar.
El algoritmo de Shor permite factorizar números enormes de forma extremadamente rápida usando las propiedades cuánticas de los qubits, como la superposición y el entrelazamiento. Esto le da la capacidad de analizar muchísimas combinaciones al mismo tiempo, algo que una computadora tradicional solo podría hacer una por una. Gracias a eso, un problema que hoy llevaría millones de años podría resolverse en minutos.
En 2001 se logró una primera prueba práctica del algoritmo, cuando se utilizó un pequeño computador cuántico de siete qubits para factorizar el número 15 en 3 y 5. Aunque el ejemplo parece simple, fue una demostración real de que el método funciona. Los expertos calculan que para romper un cifrado RSA de 2048 bits se necesitarían miles de qubits estables, algo que todavía no existe, pero los avances en este campo están ocurriendo cada vez más rápido.
[embed]El Algoritmo de Shor: La Amenaza Cuántica a la Seguridad en Internet
Por eso, el algoritmo de Shor es considerado la mayor amenaza para la criptografía clásica. No solo probó que nuestros sistemas actuales tienen un límite, sino que mostró que la seguridad digital depende directamente del poder de cómputo del futuro.
1.3. Cosechar ahora, descifrar después Aunque las computadoras cuánticas todavía no son lo suficientemente potentes, el riesgo ya existe. Hoy hay grupos, como agencias de inteligencia o ciberdelincuentes, que están aplicando una estrategia conocida como “Cosechar ahora, descifrar después” (en inglés, Harvest Now, Decrypt Later).
La idea es simple: interceptar y guardar comunicaciones cifradas hoy, para descifrarlas en el futuro cuando existan computadoras cuánticas más poderosas. Así, información que debería mantenerse en secreto por muchos años (como datos de gobiernos, bancos o del sistema de salud), podría quedar completamente expuesta.
Esto hace que la amenaza cuántica no sea solo un tema del futuro, sino un problema actual de ciberseguridad. Por eso, cada vez más organizaciones están empezando a prepararse para lo que se llama la era post-cuántica, en la que será necesario usar nuevos tipos de cifrado.
Gobiernos como el de Estados Unidos y la Unión Europea ya están tomando medidas para que las empresas migren sus sistemas a tecnologías más seguras antes de que sea demasiado tarde. La carrera por proteger los datos ya comenzó, y el tiempo para hacerlo es ahora.
Dos caminos para un futuro seguro
Ante el riesgo que representa la llegada de las computadoras cuánticas, los expertos en ciberseguridad están trabajando en dos grandes soluciones para proteger la información en Internet. Por un lado está la criptografía cuántica (QKD), que se apoya en las leyes de la física, y por otro la criptografía post-cuántica (PQC), que busca crear nuevos algoritmos matemáticos resistentes a los ataques cuánticos. Entender la diferencia entre ambas es clave para saber cómo se está preparando el mundo digital frente a esta nueva amenaza.
2.1. Criptografía cuántica (QKD): seguridad basada en la física La criptografía cuántica no cifra mensajes completos, sino que permite crear y compartir claves secretas de una forma completamente segura. Su principal diferencia con la criptografía tradicional es que no se basa en cálculos matemáticos difíciles, sino en leyes fundamentales de la física cuántica, lo que hace que su seguridad sea teóricamente imposible de romper.
El funcionamiento de la QKD se apoya en dos principios básicos: El principio de incertidumbre de Heisenberg, que dice que cuando alguien intenta medir una partícula cuántica (por ejemplo, un fotón), cambia su estado; y el teorema de no clonación, que afirma que no se puede copiar un estado cuántico sin alterarlo. Esto significa que si un espía intenta interceptar la comunicación, los participantes (a los que normalmente se llama Alice y Bob) pueden detectarlo de inmediato porque el sistema mostraría errores en la clave.

QKD
Uno de los primeros métodos de QKD fue el protocolo BB84, creado en 1984 por Charles Bennett y Gilles Brassard. En este sistema, Alice envía fotones (partículas de luz) a Bob con diferentes polarizaciones que representan 0 o 1. Luego, ambos comparan públicamente las formas en que midieron los fotones, sin revelar los resultados. Los bits en los que coincidieron se usan para formar la clave secreta. Si alguien intentó espiar, el sistema lo detecta porque se altera la polarización de los fotones.
Otro protocolo importante es el E91, propuesto por Artur Ekert. Este método utiliza una propiedad llamada entrelazamiento cuántico, en la que dos fotones están conectados de tal manera que lo que le ocurre a uno afecta instantáneamente al otro, sin importar la distancia. Gracias a esto, si alguien intenta interceptar los datos, el entrelazamiento se rompe y los usuarios pueden saber que su comunicación ya no es segura.
Aunque la criptografía cuántica ofrece un nivel de seguridad casi perfecto, su mayor problema es el costo y la dificultad para aplicarla. Requiere equipos muy delicados, fibra óptica especial o incluso satélites, por lo que hoy solo se usa en proyectos experimentales o de alto nivel, como en gobiernos o grandes bancos. Aun así, representa una muestra de lo que podría ser la seguridad del futuro.
2.2. Criptografía post-cuántica (PQC): nuevas matemáticas para un nuevo mundo A diferencia de la QKD, la criptografía post-cuántica no necesita usar física cuántica, sino que propone crear nuevos algoritmos matemáticos que sean tan complejos que ni siquiera una computadora cuántica pueda resolverlos. Esta alternativa es más práctica, porque puede funcionar con la tecnología actual: los mismos servidores, redes y sistemas que usamos hoy. Por eso, se considera una opción más realista para proteger el Internet del futuro cercano.
La seguridad de la PQC se basa en problemas matemáticos que no pueden resolverse fácilmente ni con el algoritmo de Shor ni con ningún otro algoritmo cuántico conocido. Entre las principales familias de algoritmos post-cuánticos se destacan tres:
- Criptografía basada en retículos: se apoya en problemas geométricos muy difíciles, como encontrar el punto más cercano dentro de una red de muchos puntos. Es una de las más estudiadas y prometedoras, porque combina buena seguridad con eficiencia.
- Criptografía basada en códigos: usa técnicas de corrección de errores para proteger los mensajes. Aunque los primeros modelos requerían claves muy grandes, las versiones modernas son mucho más rápidas y livianas.
- Criptografía basada en hash: se utiliza sobre todo para firmas digitales. Son muy seguras frente a ataques cuánticos, aunque algunas versiones tienen la desventaja de que la clave privada se agota después de cierto número de usos.

PQC
En 2016, el Instituto Nacional de Estándares y Tecnología (NIST) de Estados Unidos lanzó un concurso internacional para elegir los mejores algoritmos post-cuánticos. Luego de varios años de pruebas, se seleccionaron algunos finalistas que serán la base de la seguridad digital del futuro. Entre ellos están CRYSTALS-Kyber para el intercambio de claves, y CRYSTALS-Dilithium, FALCON y SPHINCS+ para las firmas digitales. Estos algoritmos están siendo adoptados por empresas y gobiernos de todo el mundo, marcando el inicio de la era post-cuántica de la criptografía.
Desafíos y Consecuencias de este Cambio
Pasar a un mundo seguro contra computadoras cuánticas no es algo simple. Hay un montón de cosas que todavía faltan resolver y decisiones que ya están cambiando cómo se piensa la seguridad digital global.
3.1. Las Limitaciones de la QKD y el Debate de la NSA A pesar de su promesa de seguridad teórica incondicional, la QKD enfrenta serios obstáculos prácticos que limitan su implementación a gran escala. Un problema central es su elevado costo; un solo sistema de QKD puede oscilar entre los 70,000 y 100,000 dólares. Además, el hardware especializado necesario, que incluye equipos ópticos para fibra o espacio libre, es inflexible y difícil de actualizar o parchear.
Quizás la limitación más significativa es la distancia. La QKD solo puede transmitir claves a distancias cortas, de decenas a unos pocos miles de kilómetros con prototipos experimentales, lo que está muy lejos de ser viable para las redes de comunicación globales. Se necesitan repetidores de confianza para superar estas distancias, lo que añade costo y aumenta los riesgos de seguridad.
Además, la QKD solo resuelve un problema parcial: la distribución de claves. No proporciona un medio para autenticar la fuente de la transmisión. Esto significa que, paradójicamente, las redes de QKD aún necesitan la criptografía asimétrica para la autenticación, la misma que la computación cuántica amenaza con romper. Esta dependencia ha llevado a agencias como la Agencia de Seguridad Nacional (NSA) de EE. UU. a desaconsejar el uso generalizado de la QKD para la mayoría de las comunicaciones. La NSA argumenta que las limitaciones de la QKD, como el alto costo y el riesgo de denegación de servicio, la hacen menos práctica y viable que la PQC para la infraestructura global. La discrepancia entre la seguridad teórica de la QKD (basada en la física) y su vulnerabilidad práctica (basada en el hardware y la implementación) revela una tensión crucial. Esto justifica por qué la PQC, aunque no ofrece seguridad incondicional, se ha posicionado como la solución más escalable y flexible para el mundo real.
3.2. Implicaciones en la Sociedad, la Economía y la Tecnología Cuántica La llegada de la criptografía cuántica (QKD) y la post-cuántica (PQC) va a transformar la forma en que se protege la información. No se trata solo de tecnología, sino de un cambio que afecta a la economía, la seguridad y la privacidad.
En el sector financiero, los bancos y las criptomonedas podrían ser vulnerables ante ordenadores cuánticos capaces de romper los cifrados actuales. Por eso, ya se están probando sistemas híbridos con PQC para prevenir futuros ataques.
En seguridad nacional, los países compiten por liderar esta tecnología. Asegurar comunicaciones militares y datos estratégicos se volvió una prioridad, y la criptografía cuántica forma parte de esa carrera.
Sobre la privacidad, la QKD ofrece una seguridad casi absoluta, ya que cualquier intento de espionaje deja rastros detectables. Sin embargo, su implementación es costosa y limitada a distancias cortas, lo que dificulta su uso masivo. En cambio, la PQC es práctica y económica, porque funciona con software y puede aplicarse fácilmente en las redes actuales.
Por eso, la mayoría de gobiernos y empresas están apostando por PQC como solución a corto plazo. La QKD queda reservada para comunicaciones críticas donde el costo se justifica. En ambos casos, el objetivo es lograr agilidad criptográfica, es decir, la capacidad de adaptarse rápido ante nuevas amenazas cuánticas.
Conclusión
La tesina muestra que la amenaza de la computación cuántica ya es una realidad que está cambiando la forma en que se piensa la seguridad digital. La criptografía clásica sigue siendo segura hoy, pero tiene un límite claro frente a la potencia que alcanzarán las computadoras cuánticas. El algoritmo de Shor y la estrategia de “cosechar ahora, descifrar después” convierten una preocupación futura en un problema actual que requiere preparación inmediata.
La respuesta a este desafío no es una única tecnología, sino un enfoque dual y complementario. Mientras que la QKD ofrece una seguridad teórica incondicional para conexiones punto a punto de alta seguridad, su alto costo, alcance limitado y dependencia de hardware especializado restringen su uso a aplicaciones de nicho. En contraste, la PQC se posiciona como la solución más práctica, escalable y flexible para la vasta infraestructura digital global. Su base algorítmica permite una transición gradual al ser compatible con la infraestructura de software existente, un factor clave para su adopción masiva.
El futuro de la seguridad digital será, por tanto, híbrido, combinando lo mejor de ambos mundos. Los gobiernos y las corporaciones están inmersos en una carrera para establecer nuevos estándares y desarrollar soluciones que garanticen la seguridad digital en la era post-cuántica. La transición a la criptografía post-cuántica y la adopción de la agilidad criptográfica, la capacidad de las organizaciones para cambiar rápidamente sus algoritmos, no es solo una tarea para los expertos. Es un cambio fundamental que afectará la seguridad, la privacidad y la confianza en la que se basa nuestra sociedad digital. La preparación debe comenzar hoy para proteger los datos de mañana, no porque los ordenadores cuánticos estén listos para atacar, sino porque los datos almacenados hoy están en riesgo de ser descifrados en el futuro.
La era cuántica no solo traerá un poder de cálculo sin precedentes, sino también la oportunidad de reconstruir la seguridad digital sobre cimientos más sólidos y transparentes que nunca. La investigación en este campo, que va desde los fundamentos teóricos del algoritmo de Shor hasta la viabilidad práctica de los algoritmos de retículos, es el pilar de un futuro digital más seguro y resiliente.
Bibliografía
https://es.wikipedia.org/wiki/Distribuci%C3%B3n_cu%C3%A1ntica_de_claves
메타데이터
- post_id
- 6d2fe71aaab4
- slug
- criptografía-cuántica-6d2fe71aaab4
- url
- https://medium.com/@48387263/criptograf%C3%ADa-cu%C3%A1ntica-6d2fe71aaab4
- canonical_url
- https://medium.com/@48387263/criptograf%C3%ADa-cu%C3%A1ntica-6d2fe71aaab4
- author_url
- https://medium.com/@48387263
- status
- ok
- fetched_at
- 2026-06-20 20:29:01



