Siber Güvenlikte Acı Piramidi (Pyramid of Pain)
Bu model, bir siber saldırganı durdurmak için kullandığımız göstergelerin (Indicators of Compromise — IoC) değerini ve etkililiğini…
Siber Güvenlikte Acı Piramidi (Pyramid of Pain)
Bu model, bir siber saldırganı durdurmak için kullandığımız göstergelerin (Indicators of Compromise — IoC) değerini ve etkililiğini sınıflandırır. Piramidin temel fikri şudur: Savunma çabalarınızı piramidin ne kadar üst katmanlarına odaklarsanız, saldırganın size tekrar saldırması için o kadar fazla “acı” verir, yani işini o kadar zorlaştırırsınız.
Amacımız sadece mevcut saldırıyı durdurmak değil, saldırganın tekrar saldırmasını maliyetli ve zahmetli hale getirmektir.
Piramidin Katmanları: Aşağıdan Yukarıya
Piramit, saldırganların değiştirmesi en kolay olan göstergelerden (en alttaki “Trivial”) en zor olanlara (en tepedeki “Tough”) doğru sıralanır.
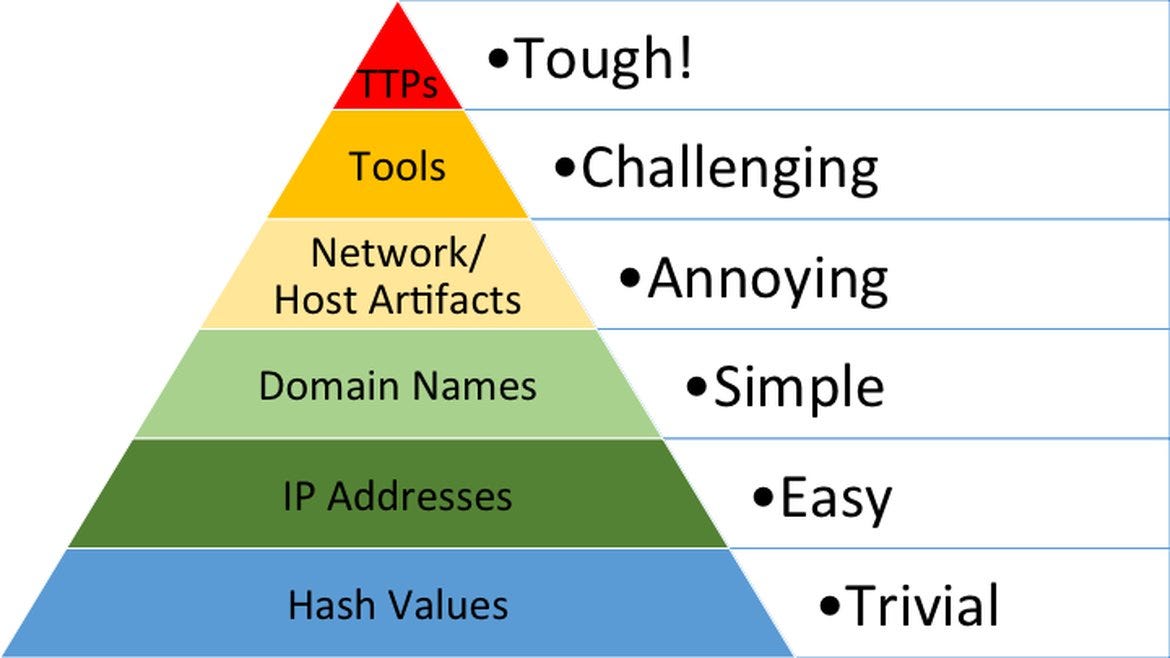
1. Katman: Hash Değerleri (Trivial — Önemsiz)
- Nedir? Zararlı yazılımların (malware) MD5, SHA-1 veya SHA-256 gibi algoritmalarla oluşturulmuş dijital parmak izleridir.
- Savunmacı İçin: Tespit etmesi ve engellemesi çok kolaydır. Antivirüs programları ve EDR (Endpoint Detection and Response) çözümleri bunu otomatik yapar.
- Saldırgan İçin: Değiştirmesi çok kolaydır. Saldırgan, kodun içine tek bir karakter ekleyip yeniden derleyerek (recompiling) dosyanın tüm hash değerini değiştirebilir.
- Acı Seviyesi: Neredeyse sıfır. Sadece o spesifik dosyayı engellersiniz.
2. Katman: IP Adresleri (Easy — Kolay)
- Nedir? Saldırganların komuta ve kontrol (C2) sunucuları veya saldırı kaynakları için kullandığı IP adresleri.
- Savunmacı İçin: Tespit etmesi ve güvenlik duvarında (firewall) engellemesi kolaydır.
- Saldırgan İçin: Değiştirmesi kolaydır. Saldırganlar VPN, proxy, Tor ağı veya ele geçirilmiş (hacklenmiş) başka sunucuları kullanarak IP adreslerini sürekli değiştirebilirler.
- Acı Seviyesi: Düşük. Saldırganı en fazla birkaç saat yavaşlatır.
3. Katman: Alan Adları (Domains) (Simple — Basit)
- Nedir? Zararlı yazılımların iletişim kurduğu veya oltalama (phishing) saldırılarında kullanılan
kotu-amacli-site.comgibi alan adları. - Savunmacı İçin: Tespit edip DNS seviyesinde veya proxy’de engellemek basittir.
- Saldırgan İçin: Değiştirmesi basittir. Yeni bir alan adı kaydetmek ucuz ve hızlıdır. Saldırganlar genellikle “Domain Generation Algorithms” (DGA) kullanarak yüzlerce potansiyel alan adını hazırda bekletir.
- Acı Seviyesi: Düşük. Saldırganın yeni bir alan adı alması gerekir, bu da az da olsa bir maliyet ve zaman kaybıdır.
4. Katman: Ağ/Sistem Kalıntıları (Challenging — Zorlayıcı)
- Nedir? Saldırganın sistemde veya ağda bıraktığı izler. Örnekler:
^-Özel bir User-Agent dizesi (tarayıcı bilgisi).
^-Zararlı yazılımın kendini kaydettiği belirli bir Registry (kayıt defteri) anahtarı.
^-Bıraktığı dosyaların belirli bir adlandırma kuralı (örn:
temp_db.dat). ^-Ağ trafiğindeki benzersiz URI kalıpları. - Savunmacı İçin: Tespit etmek daha zordur; SIEM veya NDR (Network Detection and Response) üzerinde kural yazmayı gerektirir.
- Saldırgan İçin: Değiştirmek zorlayıcıdır. Saldırganın, yakalanmamak için aracını (tool) veya zararlı yazılımını yeniden konfigüre etmesi, hatta kısmen yeniden yazması gerekebilir.
- Acı Seviyesi: Orta. Saldırgana gerçekten “iş” çıkarmaya başlarız.
5. Katman: Araçlar (Tools) (Difficult — Zor)
- Nedir? Saldırganın saldırı boyunca kullandığı spesifik yazılımlar. Örnekler: — Kimlik bilgisi çalmak için kullandığı Mimikatz. — Ağda yanal hareket (lateral movement) için kullandığı PsExec. — Özel olarak kodlanmış (custom) bir arka kapı (backdoor) yazılımı.
- Savunmacı İçin: Bu araçları EDR veya XDR (Extended Detection and Response) ile çalışırken yakalamak, sadece dosya bazlı değil, davranışsal analiz gerektirir.
- Saldırgan İçin: Değiştirmek zordur. Eğer savunmacı Mimikatz’ın çalışma tekniğini engelleyebilirse (örn: LSA korumasını aktif ederek), saldırganın yeni bir araç bulması veya geliştirmesi gerekir. Bu, ciddi bir efor ve uzmanlık demektir.
- Acı Seviyesi: Yüksek. Saldırganın tüm araç setini (toolkit) çöpe atmasına neden olabilirsiniz.
6. Katman: TTPs (Tough — En Zor)
- Nedir? Taktikler, Teknikler ve Prosedürler (Tactics, Techniques, and Procedures). Bu, piramidin zirvesidir. Bu katman, saldırganın ne kullandığı ile değil, nasıl davrandığı ile ilgilenir.
- Taktik (Tactic): Saldırganın amacı (örn: Yanal Hareket).
- Teknik (Technique): Amacına ulaşma yöntemi (örn: Yanal hareket için “Windows Yönetim Paylaşımlarını (Admin Shares)” kullanmak).
- Prosedür (Procedure): Tekniği uygulama şekli (örn:
net usekomutuyla bir paylaşımı bağlamak). - Savunmacı İçin: Tespit etmek en zor olanıdır. Sadece bir araca değil, bir dizi eylemin oluşturduğu anomaliye bakmayı gerektirir. (Bkz: MITRE ATT&CK Framework). SOAR (Security Orchestration, Automation and Response) ve gelişmiş tehdit avcılığı (threat hunting) pratikleri gerektirir.
- Saldırgan İçin: Değiştirmek çok zordur. TTP’ler, saldırganın alışkanlıkları, eğitim düzeyi ve operasyonel “oyun kitabıdır”. Bir saldırganı TTP’lerini değiştirmeye zorlamak, onu bildiği her şeyi yeniden öğrenmeye zorlamak demektir. Bu, bir operasyonun tamamen başarısız olmasına ve saldırganın ifşa olmasına neden olabilir.
- Acı Seviyesi: Maksimum Acı!
Sonuç olarak
Acı Piramidi, siber savunma ekiplerine (SOC analistleri, tehdit avcıları) net bir strateji sunar. Vakti piramidin en altındaki “önemsiz” göstergelerle harcamak çok mantıklı değildir. Alttaki katmanlara tutarlı önlemler alınıp üst katmanlara odaklanmak gerekir.
Halil İbrahim Eroğlu
메타데이터
- post_id
- 8b1aba73009c
- slug
- siber-güvenlikte-acı-piramidi-pyramid-of-pain-8b1aba73009c
- url
- https://medium.com/@HalilIbrahimEroglu/siber-g%C3%BCvenlikte-ac%C4%B1-piramidi-pyramid-of-pain-8b1aba73009c
- canonical_url
- https://medium.com/@HalilIbrahimEroglu/siber-g%C3%BCvenlikte-ac%C4%B1-piramidi-pyramid-of-pain-8b1aba73009c
- author_url
- https://medium.com/@HalilIbrahimEroglu
- status
- ok
- fetched_at
- 2026-08-18 12:16:08