WriteUp [CTFR — JS Obfuscate #2]
URL : https://web.ctf.rasyidmf.com/chal13/
WriteUp [CTFR — JS Obfuscate #2]
URL : https://web.ctf.rasyidmf.com/chal13/
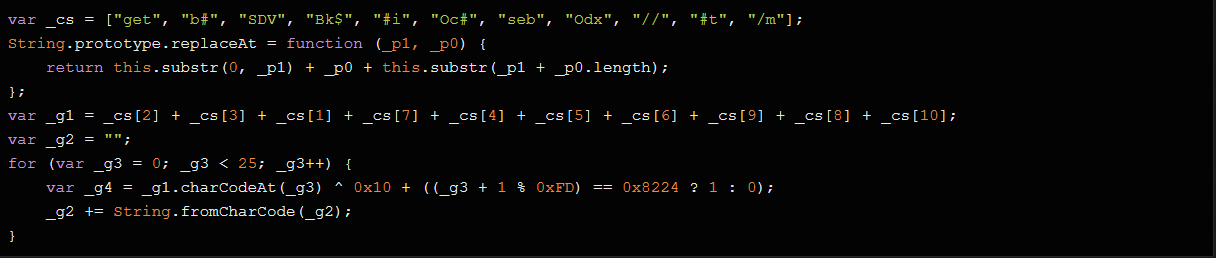
Diberikan sebuah url, lakukan cek source pada web tersebut maka terdapat javascript yang di obfuscate. Saya coba copy dan paste pada console tetapi yang muncul bukanlah flag. Lakukan de-obfuscate menggunakan tools online maka didapat hasil de-obfuscate nya. Copy dan paste lagi pada console, analisa code nya ternyata terdapat miss variable dimana harusnya memanggil _g4 untuk melakukan dekripsi tetapi dari hasil obfuscate tersebut memanggil _g2. Tinggal rubah _g2 menjadi _g4 pada line terakhir tersebut untuk melakukan dekripsi.
flag : CTFR{4r3th3y****??}

Thanks!
CTFR learning : https://ctf.rasyidmf.com/
메타데이터
- post_id
- 9413a0348c36
- slug
- writeup-ctfr-js-obfuscate-2-9413a0348c36
- url
- https://medium.com/@banua/writeup-ctfr-js-obfuscate-2-9413a0348c36
- canonical_url
- https://medium.com/@banua/writeup-ctfr-js-obfuscate-2-9413a0348c36
- author_url
- https://medium.com/@banua
- status
- ok
- fetched_at
- 2026-07-28 16:12:54