Otonom Sistemlerde Görüntü Verisi: Güvenlik Bir Seçenek Değil, Temel Katmandır
Bir kamera framesi bozulduğunda ya da manipüle edildiğinde, araç sadece yanlış görüntü almaz — yanlış karar verir. Otonom sistemlerde veri…
Otonom Sistemlerde Görüntü Verisi: Güvenlik Bir Seçenek Değil, Temel Katmandır
Bir kamera framesi bozulduğunda ya da manipüle edildiğinde, araç sadece yanlış görüntü almaz — yanlış karar verir. Otonom sistemlerde veri bütünlüğü, güvenliğin ta kendisidir.
Saldırı Yüzeyi: Sensörden Yazılıma Uzanan Tehdit Hattı
Bir otonom araç kamerasının ürettiği ham veri, nihai karar modeline ulaşana kadar onlarca katmandan geçer. Her katman, potansiyel bir saldırı noktasıdır.
Sensör çıkışından başlayalım. MIPI CSI-2 ya da GMSL2 gibi yüksek bant genişlikli arayüzler üzerinden taşınan ham görüntü verisi, fiziksel katmanda bile manipülasyona açıktır. Kamera spoofing saldırıları — özellikle infrared veya görünür ışık tabanlı olanlar — nesne tanıma modellerini yanıltmak için yeterlidir. Tesla’nın Autopilot sistemine yönelik yapılan akademik çalışmalar, şerit çizgisine yapıştırılan birkaç bantın modeli ciddi biçimde yanılttığını ortaya koydu.
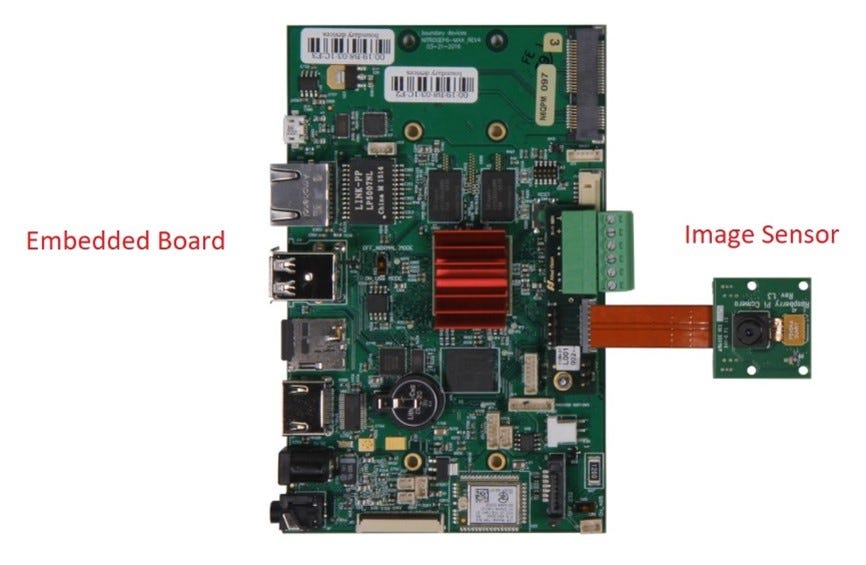
Daha tehlikelisi ise veri transferi sırasında gerçekleşen frame corruption ya da aktif müdahaledir. Sensörden ISP’ye (Image Signal Processor), oradan belleğe ve nihayet inference pipeline’ına uzanan bu yolculukta, doğrulanmamış her bağlantı nokta bir zayıflıktır. Sensörden yazılıma uzanan bu veri akışı mimarisi — araç içindeki tüm bileşenler dahil — bütüncül bir güven modeli olmadan tasarlanamaz.
Burada kritik soru şudur: Sisteme giren verinin kaynağı ve bütünlüğü nasıl doğrulanır?
Edge’de Güvenlik: Cihaz Üstü Savunma Hattı
Otonom sistemlerin büyük bölümü artık buluta bağımlı değil; kararlar araç üzerinde, gerçek zamanlı olarak alınıyor. NVIDIA DRIVE Orin veya benzeri SoC’lar üzerinde çalışan edge AI modelleri, düşük latency için vazgeçilmez — ancak bu yaklaşım, güvenliği doğrudan cihaza taşımayı zorunlu kılıyor.
Cihaz üstü inference çalıştıran bu sistemlerde üç temel güvenlik mekanizması devreye girer:
Kriptografik imza doğrulama: Her kamera frame’ine ya da veri paketine üretim anında hash atanır. Pipeline boyunca bu imza doğrulanır; değiştirilmiş ya da enjekte edilmiş veri anında reddedilir. Mobileye’nin EyeQ çipleri, donanım düzeyinde bu tür bütünlük kontrolleri için izole güvenli işlem birimleri içerir.
Secure boot ve TEE (Trusted Execution Environment): Modelin çalıştığı ortamın kendisi de güvende olmalıdır. ARM TrustZone veya Intel TDX gibi çözümler, inference sürecini sistem genelinden izole eder. Böylece işletim sistemi katmanında bir açık olsa bile model yürütme ortamı korunmuş kalır.
Anomali tespiti ve frame kalite kontrolü: Gerçek zamanlı görüntü işleme pipeline’ına entegre edilmiş istatistiksel kontroller, anormal piksel dağılımlarını, kare kayıplarını ya da beklenmedik sahne değişikliklerini işaretleyebilir. Bu, hem sensör arızasına hem de aktif saldırılara karşı ilk savunma hattını oluşturur.
Latency ile Güvenlik Arasındaki Gerilim
Güvenlik mekanizmaları bedavaya gelmez. Kriptografik doğrulama döngüleri, ekstra bellek kopyalamaları ve anomali kontrolleri — hepsi işlem süresi tüketir. Otonom bir araçta 100ms’lik ek gecikme, hız ve fren mesafesi göz önüne alındığında kabul edilemez.
Bu gerilim, aslında performans optimizasyonu tartışmalarının tam merkezinde yer alır. Güvenlik katmanlarının darboğaz yaratıp yaratmadığı — ve bu darboğazların nerede olduğu — sistem tasarımının ayrılmaz bir parçasıdır.
Pratikte çözüm genellikle katmanlı bir yaklaşımla gelir:
- Donanım hızlandırmalı kriptografi: NVIDIA’nın DRIVE platformu ve Qualcomm’un araç içi SoC’ları, SHA/AES işlemlerini donanım motorlarına devreder; bu işlemler CPU’ya neredeyse sıfır yük bindirir.
- Seçici doğrulama stratejisi: Her frame’in tam kriptografik doğrulaması yerine, kritik karar noktalarında yoğun kontrol, ara karelerde hafif istatistiksel kontrol uygulanabilir.
- In-place işleme: Veri kopyalamayı minimize etmek, hem latency hem de saldırı yüzeyini azaltır. Buffer’dan buffer’a kopyalama yerine zero-copy pipeline mimarisi hem daha hızlı hem de daha güvenlidir.
Güvenli Model Güncelleme: Pipeline’ın Ötesi
Güvenlik, sadece anlık veri akışıyla sınırlı değil. Araç üzerinde çalışan modeller zamanla güncellenecek; yeni tehditler, yeni sahne tipleri ve iyileştirilmiş algoritmalar sahaya sürülecek.
OTA (Over-the-Air) model güncelleme süreçleri, otonom sistemlerin en kritik güvenlik noktalarından birini oluşturur. Kötü niyetli ya da bozuk bir model güncellemesi, aracın tüm algı katmanını etkiler. Bu yüzden güvenilir bir güncelleme pipeline’ı şu bileşenleri içermek zorundadır: sunucu tarafında dijital imzalama, cihaz tarafında imza doğrulama, atomik güncelleme (yarım kalan güncellemenin sistemi geçersiz duruma sokmaması) ve rollback mekanizması.
Filo yönetimi perspektifinden bakıldığında konu daha da karmaşıklaşır. Binlerce araçtan oluşan bir filoda, her araçta hangi model versiyonunun çalıştığı, hangi güvenlik yamalarının uygulandığı ve merkezi sistemle tutarlılığın sağlanıp sağlanmadığı — bunların hepsi backend doğrulama altyapısının sorumluluk alanına girer.
Sonuç: Güvenlik Bir Katman Değil, Bir Tasarım Felsefesidir
Otonom sistemlerde görüntü verisi güvenliği, birbirinden bağımsız güvenlik eklentileriyle sağlanamaz. Sensör çıkışından edge işleme birimine, oradan backend’e ve OTA güncellemelerine kadar bütüncül bir güven zinciri gerekir.
Waymo ve Mercedes gibi şirketlerin production sistemlerine bakıldığında bu yaklaşım açıkça görünür: güvenlik, sonradan eklenen bir katman değil, mimarinin kuruluş prensiplerinden biridir.
Gerçek zamanlı görüntü işleme, edge AI ve filo yönetimi bileşenleri ne kadar sofistike olursa olsun — altındaki güven zinciri kırılırsa, sistem bir bütün olarak güvenilmez hale gelir. Bu yüzden veri bütünlüğü, otonom sistemlerin teknik gündeminde her zaman birinci sırada yer almalıdır.
Bu yazı, Buyutech ile yürütülen gerçek zamanlı görüntü işleme ve edge AI sistemleri üzerine bir yazı serisinin parçasıdır.
메타데이터
- post_id
- a8662b1bf095
- slug
- otonom-sistemlerde-görüntü-verisi-güvenlik-bir-seçenek-değil-temel-katmandır-a8662b1bf095
- url
- https://medium.com/mi%CC%87kro-m%C3%BChendi%CC%87sler/otonom-sistemlerde-g%C3%B6r%C3%BCnt%C3%BC-verisi-g%C3%BCvenlik-bir-se%C3%A7enek-de%C4%9Fil-temel-katmand%C4%B1r-a8662b1bf095
- canonical_url
- https://medium.com/mi%CC%87kro-m%C3%BChendi%CC%87sler/otonom-sistemlerde-g%C3%B6r%C3%BCnt%C3%BC-verisi-g%C3%BCvenlik-bir-se%C3%A7enek-de%C4%9Fil-temel-katmand%C4%B1r-a8662b1bf095
- author_url
- https://medium.com/@ftugbaozturkk
- status
- ok
- fetched_at
- 2026-06-15 20:49:13